Kit defensivo · prueba TU app

Invádete a ti mismo antes de que invadan tu app

¿Construiste una app con IA y no sabes qué quedó expuesto? Ejecuta la verificación, sigue las cinco brechas y cierra las puertas — todo en una copia de prueba, sin tocar la producción.
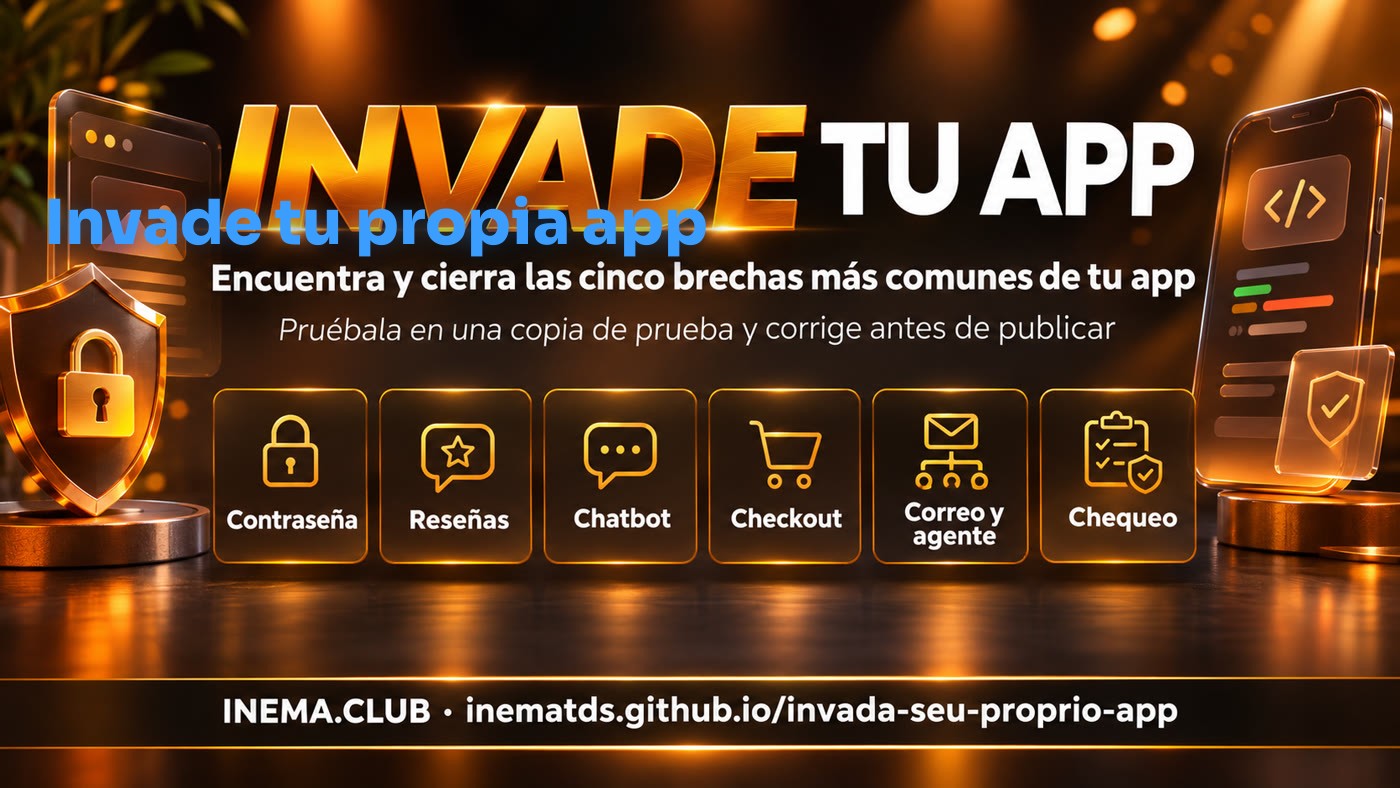
Banner del kit defensivo Invada seu próprio app
En resumen

Invada seu próprio app es un kit de revisión defensiva con un verificador, cinco guías de brechas y prompts para organizar los resultados. Es para quien construyó una app con IA y sabe editar el proyecto, pero no trabaja con seguridad todos los días. Ayuda a buscar señales de fallas, corregir las reglas de la app y revisar el resultado antes de publicar. Para usarlo, necesitas una copia aislada de tu app, datos inventados, dos cuentas ficticias y Python 3.

Qué es

Qué es

Una ruta para revisar tu app, corregir una falla a la vez y registrar lo que fue confirmado.

Panel ilustrado de las cinco brechas que aborda el kit defensivo

🛡️ Verificación no destructiva

Una única petición de lectura busca señales en el HTML y en el JavaScript inline, sin login, formularios ni redirecciones.

🛡️ Cinco brechas con corrección

Cada guía explica el problema, un escenario controlado, la corrección y cómo confirmar el resultado.

🛡️ Prompts listos

Organiza una prueba de intrusión simulada y un informe visual con evidencias, límites y prioridades.

Cómo funciona

Cómo funciona

Empieza en una copia aislada, revisa las reglas y repite tanto el escenario rechazado como el uso legítimo.

Preparar copia→ Ejecutar checa→ Leer las brechas→ Corregir en el servidor→ Confirmar
Requisitos previos

Requisitos previos

Prepara la copia de prueba y abre la terminal en la carpeta del proyecto; el verificador usa Python 3, sin dependencias adicionales.

Copia aislada de la app

Staging es una copia para pruebas. Usa datos inventados, cuentas A y B, correo de prueba y pagos simulados; desactiva integraciones externas y haz un backup de la copia.

# Checklist antes de cualquier acceso
URL y rutas autorizadas
Cuentas ficticias A y B
Correo y pago de prueba
Backup de la copia

Python 3

Verifica la instalación en la terminal; no es necesario instalar paquetes adicionales.

python3 --version

Archivos del kit

Abre la terminal en la raíz de este repositorio, donde está la carpeta kit, y consulta las opciones reales del verificador.

python3 kit/scripts/checa.py --help
Guía de uso · paso a paso

Guía de uso

Sigue los seis pasos en tu copia de prueba. La dirección de los comandos es ilustrativa: cámbiala por la URL autorizada de tu app.

1

Prepara staging

Lee COMECE AQUI (en portugués). Registra autorización, URL, rutas permitidas y responsable. Confirma los requisitos previos de arriba; nunca uses producción.

# Lee las instrucciones locales antes de probar
cat kit/COMECE-AQUI.md
2

Ejecuta la verificación

Sustituye la URL por la de tu copia aislada. La flag declara tu permiso; el script no comprueba propiedad ni aislamiento. Hace un único GET, no sigue redirecciones y solo lee el HTML y el JavaScript inline de la respuesta. Una señal no confirma una falla; la ausencia de señales no prueba seguridad.

python3 kit/scripts/checa.py --url https://staging.seu-app.test --eu-tenho-permissao
# Opcional: agrega --json para una salida estructurada
3

Lee las cinco brechas

Sigue los documentos del 01 al 05 y registra evidencias sin contraseñas, tokens ni datos personales.

  1. Restablecimiento de contraseña (en portugués)
  2. Reseñas y comentarios (en portugués)
  3. Chatbot del sitio (en portugués)
  4. Checkout y precio (en portugués)
  5. Correo y agente (en portugués)
# Lee los cinco documentos en la terminal, si prefieres
cat kit/brechas/*.md
4

Aplica la corrección en el servidor

Adapta los pseudocódigos a tu app, un cambio a la vez, incluyendo rutas alternativas. Para los comentarios, revisa también el renderizado seguro en todas las pantallas. Repite el escenario rechazado y el flujo legítimo; revisa la base de datos, los logs y el estado final.

# No existe un comando universal de corrección.
# Registro de cada hallazgo:
brecha · ruta · cuenta ficticia · evidencia
riesgo · corrección · reprueba · responsable
5

Usa el prompt en una copia de prueba

Abre el prompt de pentest e informe visual (en portugués). Copia el bloque e indica URL, rutas permitidas y aislamiento antes de cualquier acceso. Empieza por la lectura del código y las verificaciones pasivas; los cambios de estado deben ser escenarios simulados o pruebas locales ejecutadas por ti.

cat kit/prompts/pentest-do-seu-app.md
6

Revisa el kit

Ejecuta las pruebas offline del verificador. No validan la seguridad de tu app: esa confirmación depende de las repruebas en staging y de las evidencias de cada brecha.

python3 kit/testes/run.py
Ejemplos

Las cinco brechas

Para cada una, marca: aplicable, no aplicable o pendiente. Abre el documento para ver el escenario de prueba y la reprueba.

Restablecimiento de contraseña (en portugués)

Un ID enviado por el navegador puede elegir la cuenta equivocada al cambiar la contraseña. Corrección: En el servidor, deriva la cuenta solo del token, con expiración y consumo único, impidiendo dos usos simultáneos.

Reseñas y comentarios (en portugués)

El contenido guardado puede interpretarse como código en el navegador de quien lo lee. Corrección: Muestra los comentarios como texto y, si permites formato, filtra etiquetas y atributos con un sanitizador basado en una lista de permitidos.

Chatbot del sitio (en portugués)

Las peticiones fuera del negocio pueden consumir tu cuota de respuestas. Corrección: Valida el asunto antes de responder e impón en el servidor límites de uso y presupuesto independientes del modelo.

Checkout y precio (en portugués)

El servidor puede aceptar como precio final un valor alterado por el comprador. Corrección: Calcula el total en el servidor y verifica pedido, valor, moneda y estado en la confirmación del pago.

Correo y agente (en portugués)

El agente puede confundir instrucciones recibidas por correo con órdenes del dueño. Corrección: Trata los mensajes como datos, limita los permisos y exige confirmación humana para acciones sensibles en el ejecutor.

Vídeo

El kit explicado en vídeo

El caso real, las cinco puertas comunes y cómo probar en tu copia, en cuatro minutos (en portugués).

▶ Ver en YouTube · Reproductor con subtítulos y capítulos

Roadmap

Roadmap

El kit documenta lo que está disponible hoy; nuevas brechas y modo CI no están implementados ni tienen plazo definido.

Hoy
Cinco brechas + verificación pasivaGuías de corrección, verificador con salida en texto o JSON, prompts de revisión e informe, ejemplos locales y pruebas offline.
Por evaluar
Más brechas e integración continuaPosibles evoluciones, sin compromiso de entrega: ampliar los escenarios y un modo CI, para verificaciones automáticas en cada cambio del proyecto.